
隔离网闸是什么意思?
在网络安全防护体系中,很多人听说过防火墙、入侵检测,却对隔离网闸感到陌生。简单来说,隔离网闸是一种部署在不同安全等级网络之间的物理隔离设备,它通过专用硬件在内外网之间建立非TCP/IP协议的数据交换通道,实现数据可控传递的同时阻断直接网络连接。随着等级保护制度和关键信息基础设施安全要求的推进,隔离网闸在政务、军工、金融、能源等行业得到广泛应用。
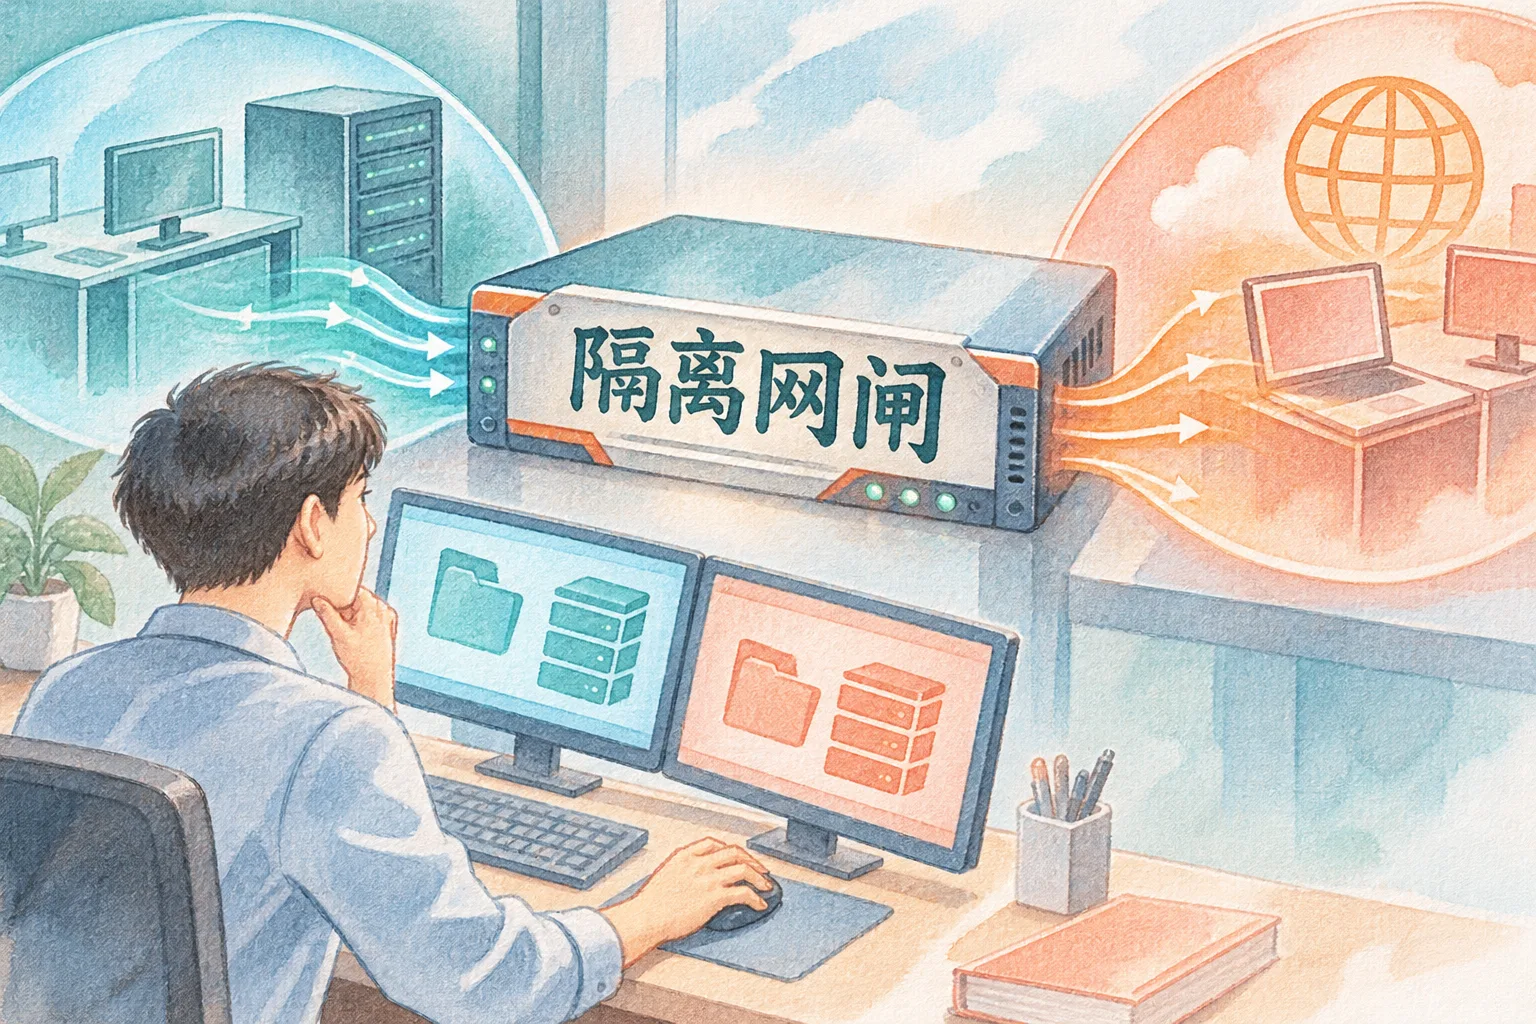
一、隔离网闸的基本概念是什么?
要理解隔离网闸,首先需要明确它并非普通防火墙或路由设备,而是一种以物理隔离为基础的安全数据交换系统。
1、隔离网闸的定义
隔离网闸是部署在两个不同安全域之间的硬件设备,内部由内端机、外端机和隔离交换单元组成。内外端机各自拥有独立的操作系统和存储,两者之间不存在任何物理链路直连,数据必须经过隔离交换单元以存储转发方式摆渡,从而在物理层面切断网络直连通道。
2、与防火墙的本质区别
防火墙基于策略对数据包进行过滤,本质上仍允许网络层连通;而隔离网闸追求的是网络层不可达,任何时刻内外网之间都不存在链路层以上的直接连接。这种断链设计使其能够抵御基于协议漏洞的攻击,安全性等级明显高于逻辑隔离手段。
二、隔离网闸的核心原理如何实现?
隔离网闸的安全能力来源于其独特的体系结构,理解其运行机制有助于正确评估防护效果。
1、物理隔离与协议剥离
隔离网闸在数据交换时先剥离原始TCP/IP协议栈,将应用层数据提取为纯数据文件或格式化内容,再通过专用总线或电子开关在内外端机之间摆渡,最后由对端重新封装协议。整个过程内外网始终处于物理断开状态,攻击者无法建立会话连接。
2、存储转发与内容检查
数据在摆渡前需经过完整性与安全性检查,包括病毒扫描、文件类型白名单、内容关键字过滤和格式校验。只有符合策略的数据才会被转发,有效防止恶意代码和敏感信息跨域传播。
3、单向控制与审计追溯
隔离网闸支持单向导入或双向受控交换模式,可根据业务需要限制数据流向。所有摆渡行为均记录详细日志,便于事后审计与责任追溯,满足合规管理要求。
三、隔离网闸的主要作用有哪些?
隔离网闸的价值不仅体现在阻断攻击,更在于支撑安全可控的跨网数据交换业务。
1、阻断网络攻击传播路径
由于内外网无直接连接,勒索病毒、端口扫描、远程溢出等基于网络协议的攻击手段难以跨越隔离网闸传播,可有效保护核心业务网络免受外部渗透。
2、保障数据安全交换
在政务数据共享、生产网与管理网数据采集等场景中,隔离网闸通过白名单和内容过滤实现必要数据的可控传递,既满足业务协同需求,又避免过度开放带来的风险。
3、满足合规与等级保护要求
网络安全等级保护制度明确要求不同安全等级网络之间应采取隔离措施。部署隔离网闸是满足物理隔离或强逻辑隔离要求的重要手段,有助于企业通过测评与监管检查。
四、隔离网闸的典型应用场景
隔离网闸的应用集中在安全域边界清晰且数据交换需求明确的行业环境中。
1、电子政务内外网交换
政务外网与互联网之间、政务内网与外网之间常部署隔离网闸,实现公文流转、数据报送等业务的安全摆渡,同时阻断来自互联网的直接攻击。
2、工业生产网与管理网隔离
在电力、石化、制造等行业,生产控制网络需要与企业管理网络交换运行数据。隔离网闸可在不影响生产连续性的前提下完成数据采集,防止管理网风险向生产网扩散。
3、金融与医疗数据跨域传输
金融机构和医院在对接第三方平台时,借助隔离网闸实现交易数据、病历资料的单向或受控传输,兼顾业务效率与数据安全。
综上所述,隔离网闸以物理隔离为基础,通过协议剥离、存储转发和内容检查实现跨网数据的安全摆渡,既能阻断网络攻击传播,又能支撑合规的数据交换业务。理解其概念、原理与作用,有助于在政务、工业、金融等场景中合理部署这一设备,构建更加稳固的网络安全边界。