
安全行业资讯
国家网络安全宣传周开幕,AI抗DDoS、智能WAF成展示重点
国家网络安全宣传周在山东济南正式开幕,本届主题为“网络安全为人民,网络安全靠人民——智能时代网安护航”。在技术体验展区,AI抗DDoS防护系统、大模型驱动智能WAF成为核心展示亮点。面对当前自动化攻击、变种漏洞、高频DDoS流量袭击,AI安全产品实现从被动拦截向主动预判、秒级防御转型,为政企、关键信息基础设施提供新一代边界防护方案。
腾讯云DDoS防护计费模式调整,云上企业高防采购规则迎来简化升级
腾讯云发布DDoS防护计费模式升级公告,整合原有DDoS基础防护、高防包多产品线计费体系,重构为统一的组合计费方案。新版套餐分为实用版、尊享版两大基础版本,并新增地域防护扩展包、超额流量阶梯后付费机制。
Cloudflare紧急更新WAF规则,防御Adobe Commerce零日漏洞
近日Cloudflare发布WAF紧急规则更新,针对AdobeCommerce高危零日漏洞CVE提供虚拟补丁防护。该漏洞为CVSS满分的无认证远程代码执行漏洞,已经在野外被黑客批量利用。本次边缘侧WAF防护可以临时拦截攻击流量,但电商商户仍需要尽快安装Adobe官方热修复补丁,避免线上商城服务器被入侵接管。
NoName057黑客组织持续发力,发起OpEstonia专项DDoS攻击行动
近期,挪威政府公共基础设施遭到大规模DDoS攻击,部分政务网站与公共服务系统访问受阻。本次网络袭击事件,再次凸显北欧地区关键基础设施面临的网络威胁持续加剧。DDoS攻击凭借流量冲击直接挤占服务器带宽,造成公共服务中断,也给各国政务系统防护、抗流量攻击部署带来重要警示,公共基础设施网络安全建设迫在眉睫。
挪威政府公共基础设施遭遇DDoS攻击,关键政务网络安全再受考验
本文深入探讨运维安全的核心价值与实施路径,从身份治理、变更管理、操作审计、应急响应到第三方风险管控,系统梳理五大关键要点。结合零信任架构、自动化编排等最佳实践,剖析常见认知误区,为企业构建可落地的运维安全防护体系提供专业指导,帮助技术团队在复杂威胁环境下保障业务连续性与数据安全。
亲俄黑客发起网络攻击,乌克兰核心通信供应商系统全面瘫痪
本文深入解析网络安全应急响应中的攻击复盘全流程,从应急准备、证据固定、攻击路径还原、根因分析到跨部门协同改进,系统阐近日,知名亲俄黑客组织PalachPro针对乌克兰军方核心通信供应商DolyaCommunicationSystem发起大规模网络攻击,通过DDoS攻击瘫痪企业核心服务器、内部办公系统及军方专用通信工具,直接干扰乌克兰军方后勤调度与前线通信运转。
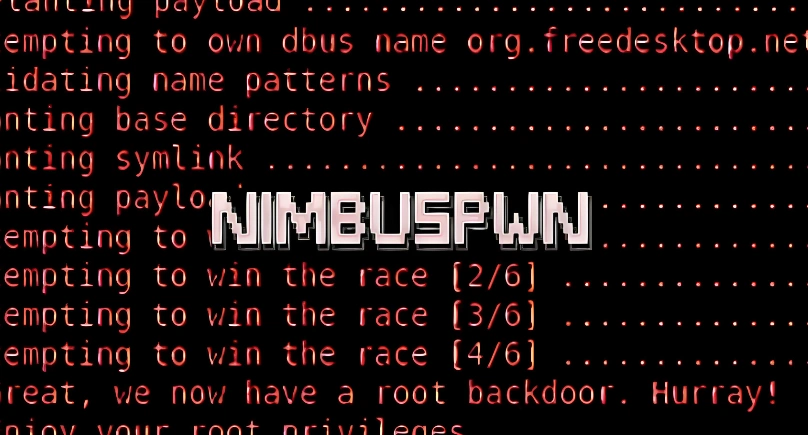
PaperCut打印系统高危漏洞遭AI驱动批量利用,多企业面临入侵风险
近期网络安全监测机构披露,PaperCut打印管理系统高危漏洞正被AI智能体批量自动化利用,引发全球大范围网络入侵事件。本轮攻击极具标志性,是首个规模化AI驱动的漏洞利用行动,数百个AI攻击智能体协同作业,短短数天内攻陷全球48个国家近400家机构,教育、政企、制造业成为重灾区,全网安全风险急剧攀升。
全球勒索事件数量大幅回升,多团伙批量泄露企业核心数据
近期网络安全监测数据显示,本周全球勒索软件攻击事件数量显著回升,暗网数据泄露站点更新频次激增,多个主流勒索团伙集中发布受害者泄露数据,网络勒索攻击迎来新一轮活跃高峰。
思科IOS-XR系统修复7个高危漏洞,含2个严重级致命风险
近日,思科官方发布最新安全加固公告,针对旗下IOS-XR操作系统进行批量漏洞补丁更新,本次共计修复7个安全漏洞,其中包含2个严重级别致命漏洞,CVSS评分高达9.8,其余涵盖高危、中危多类型漏洞。
MikroTik RouterOS SSH认证绕过CVE‑2026‑67276,野外攻击利用激增
近期网络安全圈曝出重大高危漏洞,MikroTikRouterOSSSH认证绕过漏洞CVE‑2026‑67276监测数据异常,野外批量利用攻击数量激增。该漏洞CVSS评分高达9.2分,属于高危认证绕过缺陷,攻击者仅需获取设备普通用户名,无需账号密码,即可远程绕过SSH身份校验,登录设备接管路由权限。