
流量攻击防护DDoS是什么意思?
在数字化业务高度依赖网络连接的今天,分布式拒绝服务攻击已成为企业面临的最常见安全威胁之一。流量攻击防护DDoS并非单一技术,而是一套融合了流量清洗、行为分析、资源调度与应急响应的综合防御体系。许多运维人员虽然听说过DDoS,却对其攻击路径、清洗原理和防护架构缺乏系统认知,导致在真实攻击发生时难以快速定位瓶颈。本文将围绕流量攻击防护DDoS的核心机制展开,从攻击流量的生成逻辑讲起,逐步深入到检测识别、清洗过滤与高可用架构设计,帮助读者建立从原理到落地的完整知识框架,为业务连续性保障提供可操作的参考思路。
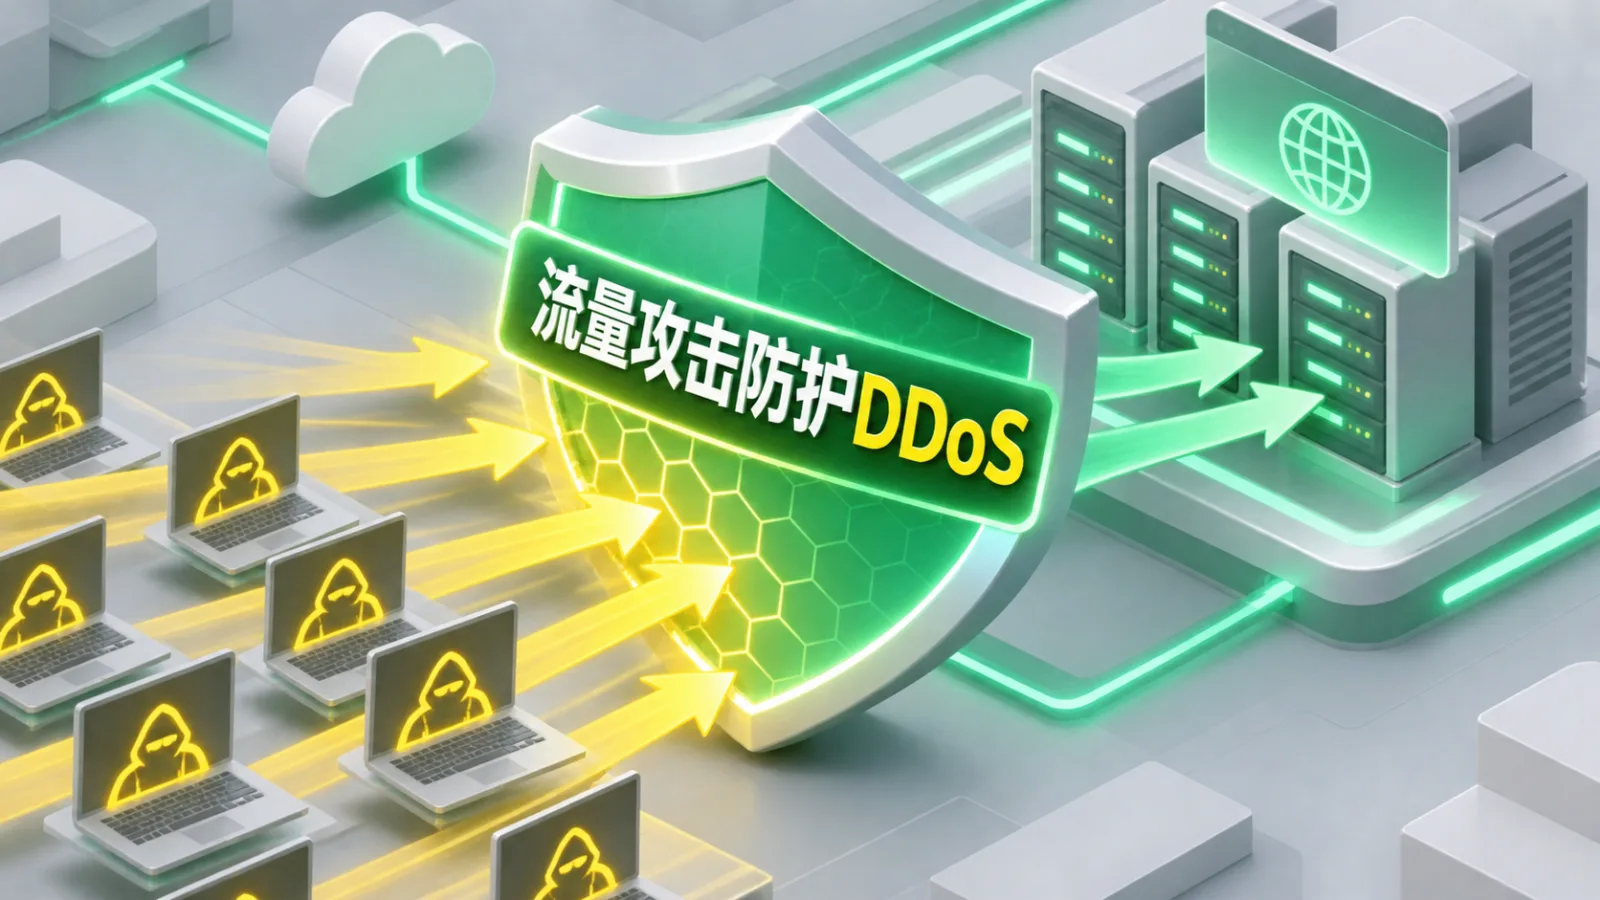
一、流量攻击防护DDoS的攻击本质是什么?
要理解防护机制,首先需要看清攻击流量的生成逻辑。DDoS攻击的核心在于利用分布式节点同时向目标发送海量请求,耗尽目标服务器的带宽、连接数或计算资源,使其无法响应正常用户。
1、攻击流量的三种主要类型
流量型攻击通过洪水般的垃圾数据包占满网络带宽,典型代表是UDP反射放大;协议型攻击利用TCP握手缺陷耗尽连接表,如SYN Flood;应用层攻击则模拟真实用户请求,缓慢消耗服务器处理能力,如HTTP慢速攻击。三类攻击叠加时,流量攻击防护DDoS需要分层应对。
2、攻击源头的隐蔽化趋势
攻击者越来越多地借助僵尸网络和反射放大技术,将真实来源隐藏在成千上万个被控设备之后。这使得单纯依靠IP封禁难以奏效,流量攻击防护DDoS必须借助行为特征和流量基线来识别异常,而非仅依赖来源地址。
二、流量攻击防护DDoS如何实现精准检测?
检测是防护链条的第一道关口。只有准确区分正常突发流量与攻击流量,才能避免误清洗导致业务受损。
1、基于流量基线的异常识别
系统持续采集带宽利用率、包速率、连接数等指标,建立分时段的正常基线。当实时流量偏离基线超过设定阈值时,流量攻击防护DDoS机制会触发告警并进入分析模式,结合协议分布判断是否存在伪造源或异常放大行为。
2、应用层行为分析与指纹识别
针对模拟正常请求的攻击,检测引擎会分析请求频率、会话完整性和客户端指纹。例如同一IP在极短时间内完成大量登录尝试,或请求头字段明显缺失,都会被标记为可疑。流量攻击防护DDoS在此阶段依赖机器学习模型持续优化误判率。
三、流量攻击防护DDoS的清洗与调度机制
确认攻击后,防护系统需要在不中断正常业务的前提下剥离恶意流量,这依赖清洗中心与调度策略的紧密配合。
1、流量牵引与清洗中心过滤
通过BGP路由通告或DNS调度,将目标IP的流量牵引至具备大带宽储备的清洗中心。清洗设备依据五元组、包长度、协议特征等规则丢弃恶意报文,并将净化后的流量回注源站。流量攻击防护DDoS的清洗能力通常以Tbps级带宽池作为支撑。
2、弹性扩容与近源压制
面对超大流量攻击,单一清洗节点可能成为瓶颈。现代流量攻击防护DDoS方案支持多节点弹性扩容,并联合运营商在骨干网侧实施近源压制,将攻击流量分散消化在离攻击源更近的位置,降低源站压力。
四、流量攻击防护DDoS的常态化运营要点
防护并非一次性部署,而是需要持续运营的工程。再好的设备若缺乏演练和策略调优,实战中也可能失效。
1、定期演练与预案验证
企业应定期模拟不同规模的攻击场景,检验流量牵引切换时间、清洗策略生效速度和业务恢复能力。通过演练发现调度链路中的单点故障,并及时补齐。
2、策略调优与误杀控制
清洗规则过严会误伤正常用户,过松则放行攻击流量。运营团队需结合业务特征持续调整阈值和指纹库,并建立误杀快速回滚机制,确保流量攻击防护DDoS策略始终与业务形态保持匹配。
综上所述,流量攻击防护DDoS是一项从攻击识别到流量清洗再到持续运营的系统工程。理解攻击流量的生成逻辑有助于选对检测维度,精准检测依赖基线分析与行为指纹,清洗调度依靠牵引机制与弹性带宽,而常态化演练和策略调优则决定防护体系的实际韧性。企业只有将技术手段与运营流程结合,才能在不断演化的攻击面前守住业务连续性底线。