
SSDP放大攻击怎么解决?
在分布式拒绝服务攻击家族中,基于协议缺陷的反射放大手法一直备受攻击者青睐,其中利用简单服务发现协议漏洞发起的流量洪泛尤为典型。这类攻击借助UDP协议无连接的特性,将伪造源地址的查询请求发送给互联网上大量开放的设备,设备返回的响应报文体积远超请求本身,从而形成数十倍甚至上百倍的流量放大效果。对于企业运维人员而言,一旦带宽被瞬间占满,业务中断、服务不可用便接踵而至。
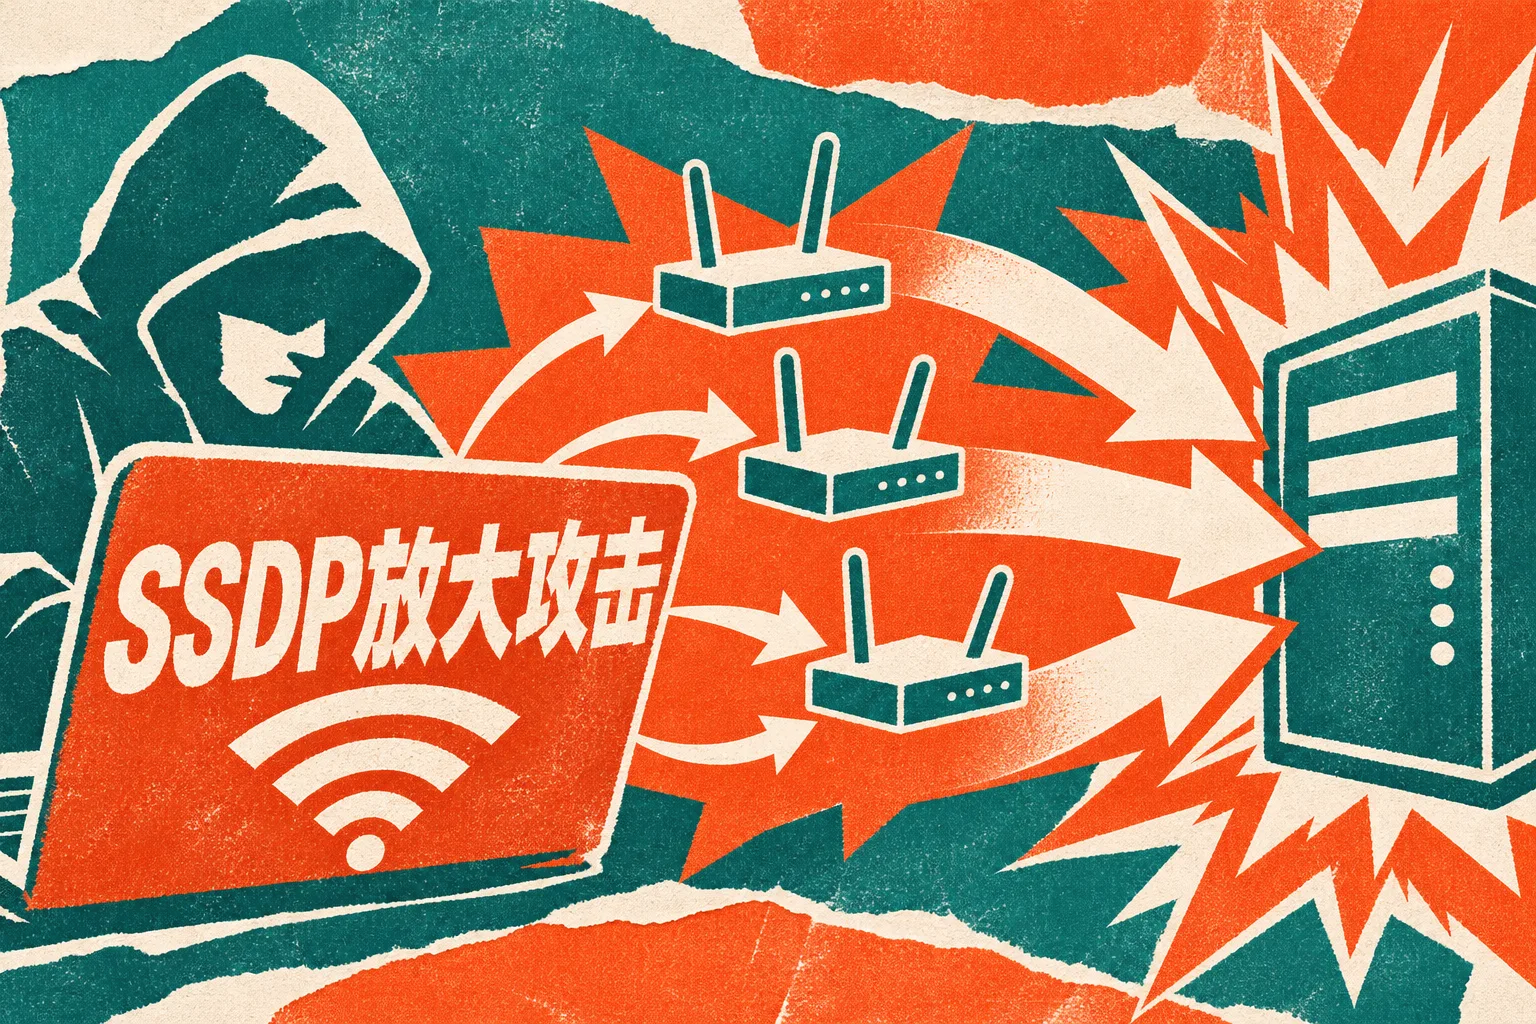
一、SSDP放大攻击的原理是什么?
理解攻击的底层逻辑是制定防护方案的前提。SSDP放大攻击之所以能够奏效,根源在于协议设计上的信任假设与UDP传输机制的天然缺陷,攻击者正是利用这两点完成了流量的倍增与转移。
1、协议发现机制被恶意利用
简单服务发现协议本意是让局域网内的设备自动发现彼此提供的服务,设备会监听特定组播地址上的查询请求并作出响应。攻击者向这些开放设备发送伪造源IP的查询报文,设备无法辨别请求真伪,便将包含大量服务描述信息的响应包发送至被伪造的受害者地址,形成反射。
2、流量放大倍数的形成
一个数十字节的查询请求,往往能触发数百甚至上千字节的响应内容,放大倍数可达数十倍。当攻击者控制大量僵尸网络同时向海量开放设备发起请求时,汇聚到目标IP的响应流量将呈指数级增长,SSDP放大攻击由此具备摧毁常规带宽的能力。
3、源地址伪造降低追踪难度
由于UDP协议不建立连接,攻击者可以轻易伪造源地址,使响应流量精准指向受害者。这种单向通信模式让溯源变得困难,也让中间设备在不知情的情况下成为攻击帮凶,进一步加剧了SSDP放大攻击的治理难度。
二、如何识别SSDP放大攻击的流量特征?
及时发现异常是止损的关键。SSDP放大攻击在流量层面会留下明显的指纹,运维人员通过分析流量方向、端口分布与报文特征,可以较快地将攻击流量与正常业务流量区分开来。
1、关注异常入站流量与端口分布
攻击发生时,目标网络会收到大量来自不同源IP、目的端口固定的UDP报文,且入站流量远大于出站流量。若监控系统显示某段时间内UDP流量突增且源地址高度分散,同时伴随带宽利用率飙升,就应警惕SSDP放大攻击的可能。
2、分析报文载荷与响应内容
通过抓包工具观察报文载荷,若发现大量包含服务发现响应结构的内容,且请求与响应严重不成比例,即可初步判定为反射放大流量。正常业务中此类响应报文数量有限,异常激增往往意味着设备被滥用。
3、结合日志与告警关联分析
边界设备日志中若出现大量被丢弃的UDP报文记录,或流量清洗设备触发突发流量告警,应结合时间点与业务访问日志进行关联,排除正常促销活动或备份传输等因素后,再确认是否属于SSDP放大攻击。
三、SSDP放大攻击怎么解决?
防护需要从源头治理、边界过滤与容量保障三个层面协同发力,单一手段往往难以彻底化解风险,组合策略才能有效削弱攻击效果。
1、关闭不必要的服务发现功能
对于自有网络中的设备,应排查并关闭面向公网的服务发现端口,避免设备成为反射源。同时通过访问控制策略限制组播流量外泄,从源头上减少被利用的可能,这是防范SSDP放大攻击最基础也最有效的一环。
2、部署边界过滤与限速策略
在网络边界配置入站过滤规则,丢弃源地址不属于合法范围的UDP报文,并对特定端口的请求速率进行限制。结合上游运营商的流量清洗服务,可在攻击流量到达业务系统之前完成拦截,显著降低SSDP放大攻击对核心业务的影响。
3、提升带宽弹性与应急响应能力
预留冗余带宽并制定应急预案,确保在攻击突发时能够快速切换清洗线路。定期开展演练,明确告警触发后的处置流程与责任人,使团队在真实遭遇SSDP放大攻击时能够有条不紊地执行封禁、切换与恢复操作。
四、SSDP放大攻击的应急处置要点有哪些?
攻击已经发生时,快速而有序的处置能够将损失控制在最小范围。应急阶段的核心目标是保住关键业务、留存证据并尽快恢复服务。
1、立即启动流量清洗与封禁
第一时间联系服务商启用清洗策略,对确认的恶意源地址段实施临时封禁,同时调整防火墙规则优先保障核心业务端口。处置过程中应持续观察流量变化,验证SSDP放大攻击的压制效果,避免误封正常用户。
2、保留证据并开展溯源分析
在处置的同时保存流量采样、设备日志与告警记录,为后续溯源和责任认定提供依据。通过对反射源设备的分布分析,可以评估自身网络是否存在被利用的隐患,进而完善长期防护策略。
3、复盘总结并优化防护体系
攻击平息后应组织复盘,梳理响应时效、处置效果与暴露出的短板,针对性调整过滤规则、监控阈值与应急预案。将每次SSDP放大攻击的处置经验沉淀为制度,才能持续提升整体安全水位。
综上所述,应对这类反射型流量攻击,关键在于理解其放大机理与流量指纹,从关闭暴露服务、边界过滤限速到弹性带宽保障形成多层防线,并配合快速的应急响应与事后复盘。只有将日常加固与实战处置相结合,才能有效压缩攻击收益,保障业务在复杂网络环境中稳定运行。