
访问验证是什么意思?核心原理与作用
在数字化时代,无论是登录网站、使用应用程序,还是进行在线支付,用户经常会遇到各种形式的身份核验环节。访问验证作为一种基础且关键的安全机制,广泛存在于各类网络服务之中,默默守护着系统与用户数据的安全。许多人对它习以为常,却未必了解其背后的运作逻辑与重要价值。本文将围绕访问验证这一概念展开深入解析,从基本定义出发,逐步剖析其核心工作原理,并详细阐述它在实际应用中所发挥的关键作用。
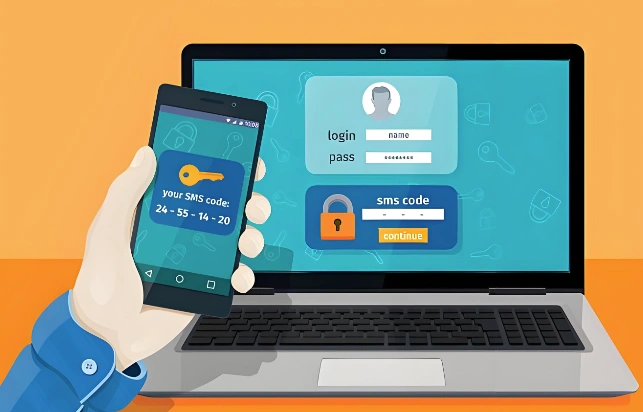
一、访问验证的基本定义是什么?
访问验证是网络安全领域中的一个基础概念,它指的是系统在允许用户或设备访问特定资源之前,对其身份和权限进行确认的一系列过程。简单来说,它就像一道门禁,负责判断来访者是否有资格进入。
1、身份确认与权限核对
访问验证的核心在于两个层面:一是确认访问者是谁,即身份认证;二是核对访问者能做什么,即权限授权。系统通过比对用户提供的凭证与预先存储的信息,来判断其身份的真实性,并据此决定是否开放相应的资源访问权限。
2、访问验证的常见形式
在日常生活中,访问验证的表现形式多种多样。常见的包括输入用户名和密码、使用短信验证码、扫描指纹或进行人脸识别,以及回答预设的安全问题等。这些方式虽然操作不同,但目的都是为了完成对访问者身份的可靠核验。
二、访问验证的核心原理如何运作?
理解了访问验证的基本定义后,我们需要进一步探究其背后的运作机制。访问验证并非简单的密码比对,而是一套融合了多种技术手段的系统化流程,其核心原理可以从凭证处理、传输安全与决策判断三个环节来理解。
1、凭证的采集与加密处理
当用户发起访问请求时,系统首先会采集用户提供的凭证信息,如密码、验证码或生物特征数据。为了保护这些敏感信息,系统通常会采用哈希算法或加密技术对凭证进行处理,确保即使数据在传输过程中被截获,攻击者也无法直接获取原始内容。
2、安全传输与比对验证
处理后的凭证会通过安全通道传输至验证服务器。服务器将接收到的信息与数据库中存储的凭证摘要进行比对。这一过程往往结合了时间戳、随机数和数字签名等机制,以防止重放攻击和中间人攻击,确保每次访问验证请求的唯一性和真实性。
3、访问决策与令牌发放
一旦凭证比对成功,系统便会根据预设的访问控制策略做出决策,判断是否授予访问权限。若验证通过,系统通常会生成一个会话令牌或访问令牌,用户凭此令牌在后续操作中无需重复验证,从而实现流畅且安全的访问体验。若验证失败,系统则会拒绝请求并记录相关日志。
三、访问验证能起到哪些关键作用?
访问验证之所以成为各类信息系统的标配,是因为它在安全防护、资源管理和合规审计等方面发挥着多重关键作用。下面从三个维度具体说明。
1、有效阻挡未授权访问
访问验证最直接的作用就是阻止未经授权的用户或程序进入系统。通过严格的身份核验,恶意攻击者、自动化爬虫以及试图越权操作的内部人员都会被挡在门外,从而大幅降低数据泄露和系统被破坏的风险。
2、保护敏感数据与隐私
对于涉及个人隐私、商业机密或财务信息的系统而言,访问验证是一道至关重要的防线。它确保只有经过授权的人员才能接触到敏感数据,防止信息被窃取或滥用,满足各类数据保护法规的要求。
3、支撑审计与行为追溯
每一次访问验证的过程和结果都可以被系统记录,形成完整的访问日志。这些日志不仅有助于发现异常访问行为,还能在发生安全事件时提供追溯依据,帮助管理员定位问题源头,完善安全管理策略。
四、访问验证为何需要持续优化
随着网络攻击手段的不断升级,访问验证也面临着新的挑战。静态的密码验证已难以应对撞库、钓鱼和暴力破解等威胁,因此访问验证机制需要持续演进和优化。
1、引入多因素验证增强安全性
多因素验证要求用户提供两种或以上不同类型的凭证,例如密码加短信验证码,或密码加指纹。这种方式显著提高了攻击者绕过访问验证的难度,即使密码泄露,攻击者仍难以完成完整的验证流程。
2、结合风险感知实现动态调整
现代访问验证系统开始引入风险感知能力,根据访问时间、地理位置、设备指纹和行为特征等因素动态评估风险等级。对于低风险访问可简化验证步骤,对于高风险访问则触发更严格的核验,从而在安全与体验之间取得平衡。
综上所述,访问验证是网络空间中身份与权限管理的基础环节,它通过凭证采集、安全传输和决策判断等原理,实现了对系统资源的有效保护。其作用不仅体现在阻挡未授权访问和保护敏感数据上,还延伸至审计追溯和安全策略优化。随着多因素验证和风险感知技术的融入,访问验证正变得更加智能与可靠,持续为数字世界的信任体系提供坚实支撑。