
国内多家中小游戏厂商遭遇复合DDoS攻击,目标锁定会话资源而非超大带宽
近期国内多家中小游戏厂商服务器连续承受多轮复合DDoS攻击。攻击者混合采用UDP碎片洪水、TCP‑SYN洪水与CC会话耗尽攻击,攻击策略不再追求Tbps级超大带宽冲击,转而以耗尽服务器会话表、打满游戏网关连接数为核心目标。本次攻击间断持续2天,未部署高防防护的游戏业务出现玩家掉线、登录排队;接入BGP高防的业务,异常流量被有效清洗,业务运行基本稳定。
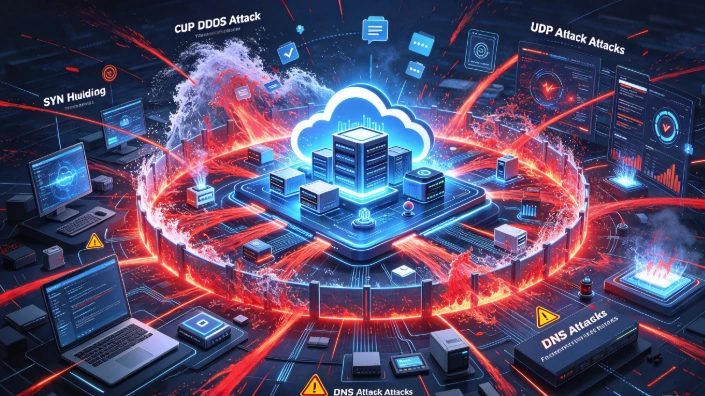
一、攻击手段:三类攻击组合实施,主打资源耗尽
本次事件属于典型的资源型复合DDoS,并非传统以抢占带宽为目的的流量攻击。攻击者同步启用三种攻击向量,各司其职形成协同打击。
1、TCP‑SYN洪水是经典的连接耗尽攻击。攻击者发送大量SYN握手包,服务器返回SYN+ACK之后,攻击者不再完成三次握手,大量半开连接持续占用服务器会话表空间。一旦会话表被填满,新的正常玩家连接请求无法建立,直接表现为玩家登录失败。
2、UDP碎片洪水,则是将UDP数据包拆分成大量碎片化小包。这类小包体积小、单位带宽不高,但会大量消耗网关、防火墙的包处理算力,增加设备重组报文的压力,挤占正常数据包的处理资源。
3、CC会话耗尽攻击在应用层发力。攻击者模拟大量真实玩家行为,持续发起登录、创建连接等请求,消耗游戏网关并发连接上限。和SYN洪水攻击底层连接不同,CC攻击偏向应用层,更容易绕过简单的流量阈值检测。
三者叠加,攻击不制造爆炸式Tbps带宽峰值,隐蔽性更强。很多中小厂商习惯监控带宽指标,容易低估这种低带宽、高连接数的攻击,等到会话表被打满,业务故障已经发生。
二、业务现象分化:有无BGP高防形成明显差距
本次攻击事件中,防护水平不同的游戏厂商,业务表现出现明显两极分化。
没有接入高防服务器的中小游戏业务,最先出现故障。大量虚假连接挤占网关连接资源,正常玩家的登录请求无法接入,服务器出现大面积玩家掉线、登录排队、进服卡顿等问题。这类厂商多采用普通云主机或自建服务器,缺少流量清洗集群,网关会话表容量有限,面对连接耗尽攻击几乎没有缓冲空间。
而提前接入BGP高防的游戏业务,异常流量在进入源站之前就被路由牵引至清洗中心,虚假连接与恶意报文被识别丢弃,合法玩家流量回源,游戏业务基本不受冲击。BGP高防依靠全网路由调度,能够在攻击流量抵达源站之前完成识别清洗,非常适合游戏这类长连接业务。
攻击持续周期长达2天,并且采用间断发起模式。攻击者不会持续满负荷施压,而是间歇性发起攻击,目的在于试探防护阈值、消耗厂商应急人力,同时规避安全监测系统的持续告警规则,增加应急处置难度。
三、中小游戏厂商面临的防护短板
这类以会话耗尽为目标的DDoS,对中小游戏厂商格外不友好。
首先,中小团队安全预算有限,很多仅关注服务器带宽、CPU占用,忽略会话表、并发连接数这一类关键指标。带宽监控正常,不代表连接资源充足,这是本次攻击暴露的典型认知盲区。
其次,游戏属于长连接业务,玩家需要和游戏网关保持持续TCP连接,更容易成为会话耗尽攻击的目标。相比网站业务,游戏网关对连接数量更加敏感,一旦连接数打满,业务直接瘫痪。
再者,间断式攻击提升了应急压力。一次性短时攻击容易快速定位处置;持续两天、断断续续的攻击,会持续消耗运维人力,反复触发告警,增加误判风险。
同时,复合攻击排查难度更高,需要同时在网络层、传输层、应用层定位攻击向量,缺少专职安全团队的中小厂商,很难快速自主完成溯源和策略调优。
四、针对性防护思路,抵御会话耗尽型DDoS
针对这类以耗尽会话、连接数为目标的复合攻击,防护思路不能只盯着带宽清洗,需要多层联动。
网络层面,优先接入BGP高防,利用流量清洗集群承接恶意连接,保护源站网关。针对SYN洪水,启用SYNCookie机制,避免半开连接占用会话表;限制单IP最大并发连接,拦截高频异常IP。
报文处理层面,开启UDP碎片包过滤,丢弃畸形碎片报文,减轻网关报文重组压力,降低设备算力消耗。
应用层针对CC攻击,增加登录接口频率校验、人机验证,对短时间大量新建会话的IP进行限流,区分真实玩家和伪造会话。
运维监控侧,除带宽、CPU外,重点监控TCP半开连接数、会话表使用率、网关并发连接数,把连接指标纳入核心告警,做到提前预警,不要等到玩家反馈掉线才发现攻击。
此外,做好业务降级预案。攻击爆发时,可以临时开启登录排队、限制单服最大在线人数,优先保障已在线玩家稳定,避免全服崩溃。