
海外企业DDoS攻击数量同比大幅上涨,企业网络防护压力陡增
全球网络安全态势持续紧张,海外市场企业遭遇的DDoS攻击呈现爆发式增长。从网络层到应用层,攻击频次、峰值流量、攻击复杂度同步走高,大量中小企业与大型商业机构都沦为攻击目标,DDoS已经成为海外企业数字化运营必须直面的高频网络威胁。
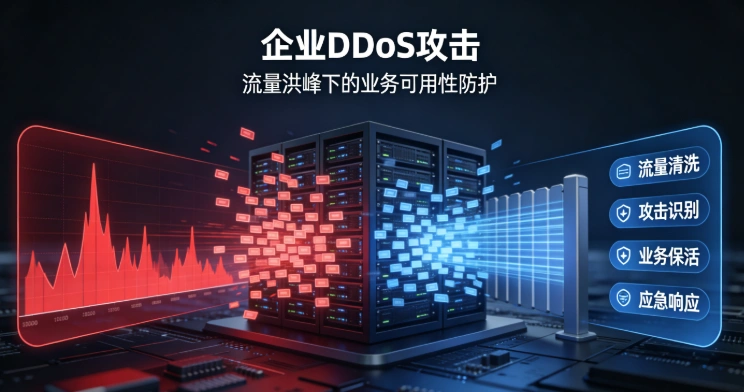
一、攻击现状:攻击频次显著走高,攻击形态发生转变
对比往年数据,海外面向企业的DDoS攻击整体数量出现大幅同比上涨,不仅超大Tbps级别的攻击事件变多,大量中小型短时突袭攻击更是遍地开花。很多企业不再是一年遭遇几次攻击,而是频繁面对持续性试探与打击。
以往DDoS多为持续数小时的大流量洪水攻击,如今短时爆发攻击、多向量混合攻击占比快速提升。攻击者往往几秒内拉满流量峰值,数十秒内完成一轮冲击,打完就快速撤离。网络层洪水、DNS放大、应用层CC攻击组合出现,同时针对网站、API、后台业务系统同步施压,传统单一防护手段很难全面覆盖。
游戏、电商、SaaS软件、金融服务、传媒媒体成为受冲击最严重的行业。不止大型企业,大量缺乏专业安全团队的中小海外企业,同样频繁收到DDoS勒索威胁,一旦防护缺位,很容易直接出现线上业务完全中断。
二、攻击激增背后的多重驱动因素
DDoS攻击数量暴涨,首要原因是攻击门槛持续降低。暗网中DDoS即服务商业化成熟,攻击者不需要掌握高深技术,付费即可调用规模庞大的物联网僵尸网络,路由器、监控摄像头、电视盒子等海量不安全物联网设备,源源不断为攻击提供流量来源。
勒索extortion是主要作案动机。黑客通过DDoS制造业务瘫痪,以此要挟企业支付赎金,并且专门挑选业务高峰时段发起进攻,放大业务损失,逼迫企业妥协。同时地缘相关网络活动增多,也进一步推高整体攻击基数。
另外,AI自动化工具降低了攻击准备成本。攻击者可以自动扫描目标漏洞、探测防护边界、灵活切换攻击向量,批量扫描互联网上大量企业IP,地毯式发起攻击,进一步拉高整体攻击事件总量。
三、传统企业防护方案暴露明显短板
不少海外企业仍依赖机房硬件防火墙、本地流量清洗设备对抗DDoS,在当前攻击环境下弊端不断显现。硬件设备带宽上限固定,面对Tbps级突发流量很容易被直接打满。同时短时攻击峰值爬升极快,本地设备告警、引流、清洗存在时间差,往往防护流程还未启动,业务已经遭受冲击。
中小企业困境更加突出。受成本预算限制,很难采购全套高级本地安全硬件,对DDoS风险重视不足,缺少常态化流量监控。部分企业只关注网站防护,忽略DNS、API、内部业务接口,攻击者会瞄准防护薄弱点突破,造成连锁故障。业务中断带来营收损失、客户流失,同时企业品牌口碑也会受到负面影响。
四、海外企业防御思路迎来新变化
面对持续上涨的DDoS威胁,越来越多海外企业正在把防护重心从本地硬件,转向边缘云分布式防护架构。依靠全球分布的边缘节点,实现流量就近清洗,恶意流量在抵达源站之前就完成拦截,解决短时攻击响应滞后的痛点。
企业也需要建立完整风险意识,不要只关注抵御超大流量,同样重视高频小规模攻击。做好全业务资产梳理,网站、API、域名DNS全部纳入防护范围,搭建实时流量告警体系,及时发现异常访问。
网络对抗不会一成不变,攻击者工具、手法还会持续迭代。对于出海及海外本土企业而言,DDoS防护已经不是可选增值服务,而是保障线上业务连续运行的基础能力,只有前置防御,才能在高频攻击环境下守住业务稳定。